تساعد تطبيقات المصادقة الثنائية على حماية حساباتك عبر الإنترنت من الاختراق، من خلال إضافة طبقة أمان ثانية إلى جانب كلمة المرور. فحتى إذا تمكن شخص ما من معرفة كلمة مرورك، فلن يستطيع عادةً تسجيل الدخول دون تقديم رمز تحقق إضافي أو إثبات هويتك بطريقة أخرى.
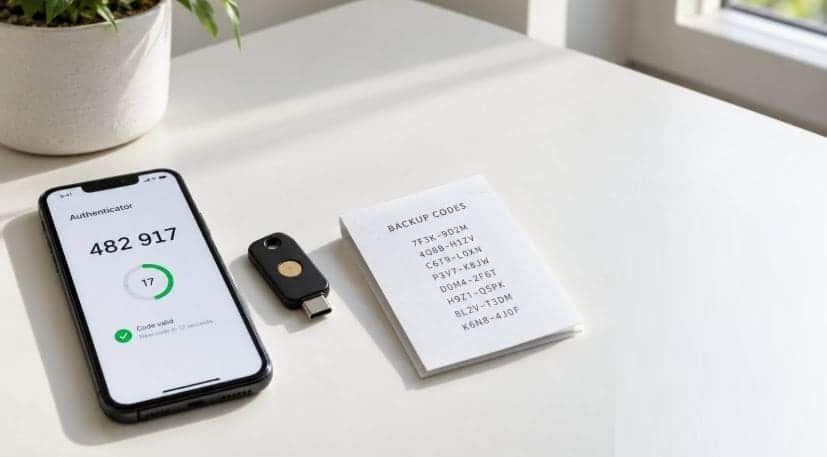
تعتمد تطبيقات المصادقة الثنائية (Authenticator Apps) على إنشاء رموز تحقق مؤقتة تتغير تلقائيًا كل فترة قصيرة، مثل Google Authenticator وMicrosoft Authenticator وAuthy. وتُستخدم هذه الرموز عند تسجيل الدخول إلى البريد الإلكتروني وحسابات التواصل الاجتماعي والخدمات المصرفية وغيرها من المنصات التي تدعم المصادقة متعددة العوامل.
لكن كيف تعمل هذه التطبيقات؟ وهل هي أكثر أمانًا من رموز التحقق المرسلة عبر الرسائل النصية؟ سنوضح في هذا المقال دور تطبيقات المصادقة الثنائية في منع الوصول غير المصرح به، وأهم مزاياها، وكيفية استخدامها لحماية حساباتك الرقمية.
نصائح سريعة
- احرص دائمًا على حفظ رموز الاسترداد (التي تُستخدم لمرة واحدة) في مكان آمن وغير متصل بالإنترنت، وذلك فور إعداد خاصية المصادقة الثنائية (2FA).
- عندما تتيح لك الخدمات عبر الإنترنت الاختيار، فضِّل استخدام تطبيقات المصادقة بدلاً من الرموز التي تصل عبر الرسائل النصية القصيرة (SMS).
- تأكد من ضبط إعدادات الوقت على هاتفك الذكي لتكون تلقائية (مزامنة تلقائية)، وذلك لضمان عدم حدوث أي خلل في توقيت الرموز التي تعتمد على الوقت.
أصبحت حماية الحسابات أكثر إلحاحًا من أي وقت مضى، لا سيما في ظل تزايد تسريبات كلمات المرور وهجمات التصيد الاحتيالي. توفر تطبيقات المصادقة الثنائية (2FA) طبقة دفاع إضافية لبياناتك الشخصية، وهو أمر بالغ الأهمية للحسابات الحساسة. يستعرض هذا المقال كيف تعزز هذه الأدوات مستوى الأمان وكيف يمكنك الاستفادة منها بفعالية.
لم يعد الاعتماد على كلمات المرور وحدها كافيًا لتأمين الحسابات الشخصية، وذلك بسبب كثرة اختراقات البيانات وتصاعد التهديدات السيبرانية. تعمل تطبيقات المصادقة الثنائية (2FA) على تقليل مخاطر اختراق الحسابات من خلال إضافة خطوة تحقق ثانية تعتمد على جهاز تمتلكه وتتحكم فيه. وهذا يجعل وصول الأطراف غير المصرح لها إلى حساباتك أمرًا أكثر صعوبة، حتى في حال سرقة كلمة المرور الخاصة بك.
وإلى جانب تطبيقات المصادقة، يمكن لحلول مثل “Titan AI” دعم إجراءاتك الأمنية من خلال رفع مستوى الوعي بالمخاطر المحتملة في البيئات الرقمية. إن فهم كيفية عمل تطبيقات المصادقة الثنائية ودورها ضمن ممارساتك الأمنية سيساعدك على حماية معلوماتك الحساسة بشكل أفضل مقارنة بالاعتماد على كلمات المرور بمفردها.
نقاط ضعف كلمات المرور ودور تطبيقات المصادقة الثنائية (2FA)
غالبًا ما تكون كلمات المرور خط الدفاع الأول -وأحيانًا الوحيد- للعديد من الحسابات عبر الإنترنت. وتؤدي ممارسات شائعة، مثل إعادة استخدام كلمات المرور أو الوقوع ضحية لهجمات التصيد الاحتيالي، إلى زيادة احتمالية استخدام كلمة مرور مسروقة للوصول إلى بياناتك الشخصية.
تعمل تطبيقات المصادقة الثنائية (Two-Factor Authentication – 2FA) على تعزيز أمان حساباتك من خلال طلب رمز ثانٍ يتم إنشاؤه بشكل مستقل عبر تطبيق على جهازك المحمول. تمنع هذه الخطوة أي شخص من الوصول إلى حسابك ما لم يكن بحوزته أيضًا التطبيق أو الجهاز المستخدم لإنشاء رموز التحقق.
بالنسبة للحسابات الحساسة -مثل البريد الإلكتروني، وخدمات التخزين السحابي، والحسابات المصرفية عبر الإنترنت- يمكن أن يساعد تفعيل تطبيق المصادقة في الحد من تداعيات سرقة كلمة المرور. فمثل هذه الحسابات تعد أهدافًا متكررة، حيث قد يؤدي الوصول إليها إلى سرقة الهوية أو التعرض لخسائر مالية. وإذا كنت تدير مهام رقمية معقدة أو واجهت مشكلات تقنية على حاسوبك أثناء التعامل مع حساباتك، فإن الاستعانة بموارد إرشادية -مثل تلك التي توضح كيفية إصلاح خطأ متجر ويندوز (Windows Store) برمز 0x801901f7– ستساعدك في الحفاظ على سلاسة عمل جهازك.
وعلى الرغم من إمكانية استخدام رموز تصل عبر الرسائل النصية القصيرة (SMS)، إلا أن تطبيقات المصادقة توفر عمومًا حماية أقوى ضد الهجمات الشائعة. فالمصادقة عبر الرسائل النصية قد تكون عرضة للاعتراض أو اختراق الحساب، بينما يتم إنشاء الرموز في تطبيقات المصادقة مباشرةً داخل جهازك.
فهم طرق المصادقة الثنائية (2FA) والمصطلحات الأساسية
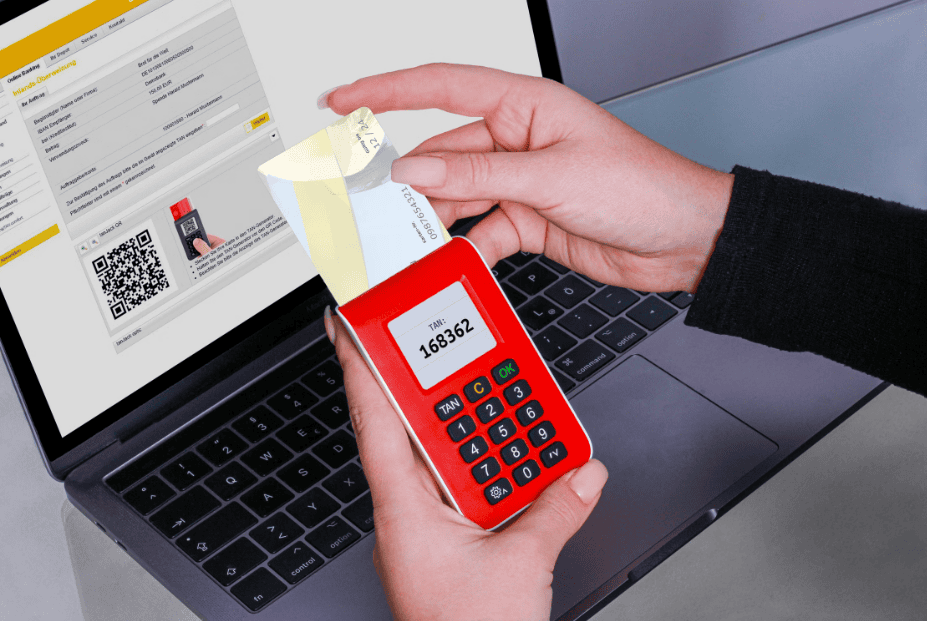
قد تصادف طرقًا ومصطلحات متنوعة عند تفعيل المصادقة الثنائية. وتعد الرموز المرسلة عبر الرسائل النصية وتطبيقات المصادقة أكثر هذه الطرق شيوعًا، ولكل منها مزايا أمنية مختلفة.
تنشئ تطبيقات المصادقة رموزًا مؤقتة صالحة للاستخدام مرة واحدة (TOTP)، تتغير عادةً كل 30 ثانية. وتُعد هذه الطريقة مفضلة لما توفره من أمان إضافي؛ إذ لا يتم إرسال الرموز عبر شبكات الاتصالات الخلوية، مما يقلل من مخاطر اعتراضها.
في إعدادات حسابك، قد تظهر مصطلحات مثل “المصادقة الثنائية” (2FA)، أو “المصادقة متعددة العوامل” (MFA)، أو “تطبيق المصادقة”، أو “رموز الاسترداد”. ورغم إمكانية استخدام مصطلحي 2FA وMFA بالتبادل في بعض السياقات، إلا أن المصادقة متعددة العوامل (MFA) قد تشمل أيضًا وسائل أمان أخرى، مثل المقاييس الحيوية (البصمات أو التعرف على الوجه) أو مفاتيح الأمان المادية.
أما “رموز الاسترداد” (Backup codes)، فهي رموز تُمنح لك عند إعداد المصادقة الثنائية، وتُستخدم لمرة واحدة فقط؛ لذا يجب الاحتفاظ بها في مكان آمن. وتكمن أهميتها في إمكانية استخدامها لاستعادة الوصول إلى حسابك في حال فقدان جهازك، مما يضمن عدم فقدانك للوصول إلى حسابك بشكل دائم. اختيار تطبيق للمصادقة وإعداده
يتطلب اختيار تطبيق المصادقة المناسب لنظامي أندرويد (Android) أو آي أو إس (iOS) مراعاة الميزات التي تلبي احتياجاتك اليومية. ابحث عن تطبيقات تتميز بسهولة الإعداد، وتنظيم إدارة الحسابات، وتوفير خيارات استرداد ميسرة.
تحفظ بعض التطبيقات الرموز محلياً على هاتفك، بينما توفر تطبيقات أخرى خاصية النسخ الاحتياطي السحابي، مما يتيح لك استعادة الرموز في حال فقدان جهازك. كما تُعد ميزات مثل دعم العمل على أجهزة متعددة والوصول إلى الرموز دون الحاجة لاتصال بالإنترنت أموراً بالغة الأهمية إذا كنت تستخدم أكثر من جهاز أو تحتاج إلى الرموز في ظروف لا يتوفر فيها اتصال بالشبكة.
للبدء، انتقل إلى قسم الأمان أو المصادقة في إعدادات حسابك، واختر تفعيل خاصية “المصادقة الثنائية” (2FA). تتضمن عملية الإعداد عادةً مسح رمز استجابة سريعة (QR code) باستخدام تطبيق المصادقة، أو إدخال رمز يدوي يتم توفيره أثناء الإعداد.
بمجرد مسح الرمز، ينشئ التطبيق رمزاً مؤقتاً (يعتمد على الوقت)؛ ستحتاج لإدخاله لإتمام ربط التطبيق بحسابك. ولتسهيل الأمر، امنح كل حساب اسماً واضحاً داخل التطبيق حتى تتمكن من التعرف بسهولة على الرمز الخاص بكل حساب. علاوة على ذلك، ومع تطور الأنظمة الرقمية والبنية التحتية للخوادم، أصبحت الأدوات المؤتمتة تُدمج بشكل متزايد في سير العمل الإداري؛ تماماً كما يُستخدم الذكاء الاصطناعي في خدمات استضافة المواقع لتعزيز أمان المنصات.
أفضل الممارسات لاسترداد الحسابات وحل المشكلات
إذا فقدت القدرة على الوصول إلى تطبيق المصادقة —على سبيل المثال، في حال فقدان هاتفك أو إعادة ضبطه— فقد تصبح عملية استعادة حساباتك أمراً صعباً. لذا، احرص دائماً على الاحتفاظ برموز النسخ الاحتياطي في مكان آمن؛ فهي تمثل وسيلة بديلة لاستعادة الوصول إلى حساباتك.
عند تغيير هاتفك، انقل بيانات المصادقة باستخدام ميزة التصدير أو النقل المتاحة في التطبيق، أو قم بإعداد المصادقة الثنائية مجدداً على جهازك الجديد قبل مسح البيانات من جهازك القديم. وإذا لم تقم بذلك قبل الانتقال، فيمكنك الاستعانة برموز النسخ الاحتياطي أو التواصل مع فريق دعم الخدمة لاستعادة حساباتك.
قد يشير إدخال رموز غير صحيحة إلى وجود خلل في مزامنة الوقت على جهازك؛ وعادةً ما يؤدي تفعيل خاصية المزامنة التلقائية للوقت إلى حل هذه المشكلة. ولتجنب الارتباك عند استخدام حسابات متعددة لنفس الخدمة، تأكد من تسمية كل إدخال في التطبيق بشكل فريد. وإذا واجهت أثناء استكشاف الأخطاء وإصلاحها ظهوراً متكرراً لنوافذ منبثقة أو تنبيهات مزعجة تعيق عملك، فيمكنك الاستعانة بأدلة إرشادية (مثل تلك التي توضح كيفية الحصول على المساعدة في نظام ويندوز) التي تقدم حلولاً عملية لتنظيم سطح المكتب.
تجدر الإشارة إلى أن بعض الخدمات توفر خيارات المصادقة الثنائية عبر الرسائل النصية القصيرة (SMS) أو البريد الإلكتروني فقط. في مثل هذه الحالات، استخدم كلمة مرور قوية وفريدة وفعّال ميزات أخرى لاستعادة الحساب، ولكن احرص على استخدام تطبيق للمصادقة (authenticator app) كلما أمكن ذلك، لتوفير حماية أقوى.
أفكار ختامية
إن تأمين وجودك على الإنترنت عملية مستمرة، وليست مهمة تُنجز لمرة واحدة. احرص على التحقق بانتظام من تفعيل خاصية المصادقة الثنائية (Two-Factor Authentication) لحساباتك الحيوية، وتأكد من حفظ رموز الاسترداد (Backup Codes) في مكان يسهل الوصول إليه، كما ينبغي التأكد من أن تغيير أجهزتك لم يؤثر على إعدادات الأمان الخاصة بك. ومن خلال ترسيخ هذه العادات الأمنية اليوم، يمكنك تقليل احتمالية تعرضك لهجمات “حشو بيانات الاعتماد” (Credential Stuffing) وهجمات التصيد الاحتيالي (Phishing) بشكل كبير.
تُعد تطبيقات المصادقة الثنائية وسيلة فعالة لتعزيز أمان حساباتك عبر الإنترنت، لأنها تجعل كلمة المرور وحدها غير كافية لتسجيل الدخول. كما أن رموز التحقق المؤقتة التي تنشئها هذه التطبيقات توفر حماية أفضل من الاعتماد على الرسائل النصية في كثير من الحالات، خصوصًا ضد مخاطر تبديل شرائح الاتصال واعتراض الرسائل.
لذلك، يُنصح بتفعيل المصادقة الثنائية في جميع الحسابات المهمة التي تدعمها، والاحتفاظ برموز الاسترداد في مكان آمن، مع إعداد وسيلة بديلة لاستعادة الوصول عند فقدان الهاتف. ولا تنسَ أن مفاتيح المرور (Passkeys) ومفاتيح الأمان المادية قد توفر حماية أقوى ضد التصيد الاحتيالي عندما تكون متاحة.